우버, 자율 AI 에이전트 보안 프레임워크 공개
최근 30일 조회수 — 좋아요 —핵심 요약
우버가 AI 에이전트의 등록부터 실행 통제, 배포 후 검증까지 관리하는 보안 체계를 공개했다.
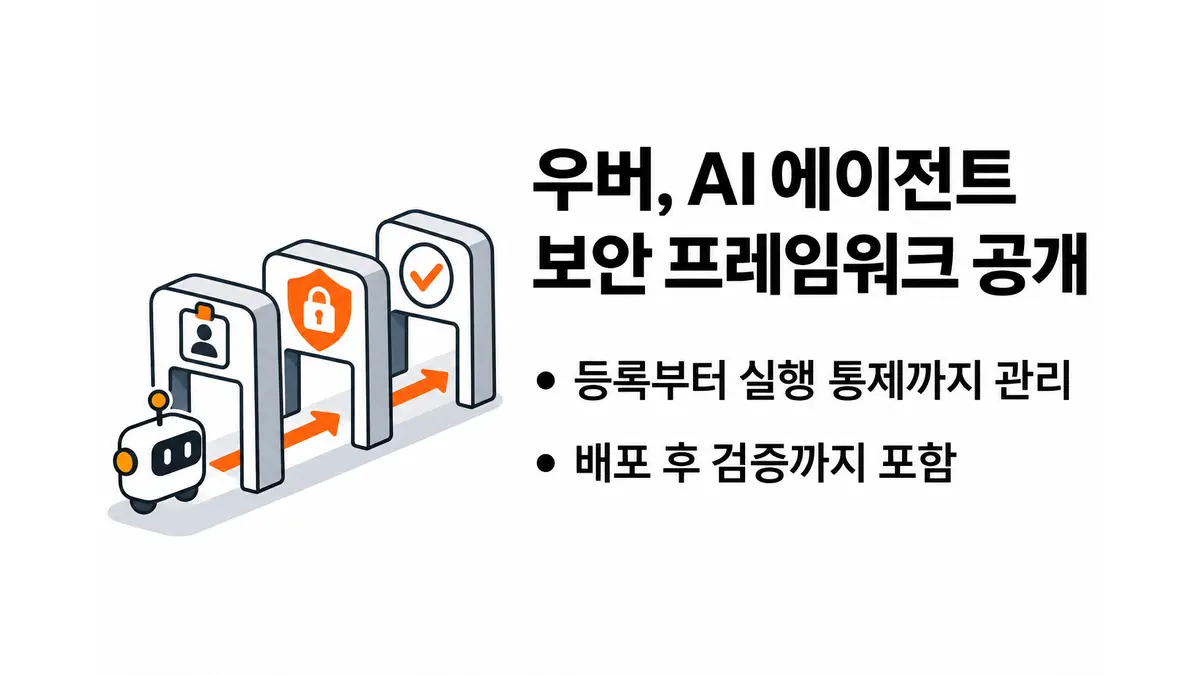
우버(Uber)가 자율형 AI 에이전트의 등록·배포 전 점검부터 실행 중 통제, 배포 후 검증까지 아우르는 ‘보안 AI 프레임워크(Secure AI Framework)’를 공개했다. 기존 신원·권한 관리만으로는 에이전트가 내리려는 결정이 현재 맥락에서 적절한지 판단할 수 없다는 문제의식에서 출발했다. 접근 권한이 있더라도 외부 콘텐츠를 해석하고 현실의 작업을 수행하는 과정에서 프롬프트 주입, 도구·메모리 오염, 목표 탈취, 행동 변화, 환각에 따른 오작동이 발생할 수 있기 때문이다.1
등록부터 실행 후 검증까지
프레임워크는 에이전트의 생애주기를 세 단계로 나눈다. 먼저 프로비저닝 단계에서는 모든 에이전트를 ‘우버 AI 레지스트리(Uber AI Registry)’에 등록한다. 여기에는 에이전트의 신원과 소유자, 페르소나, 허용된 의도, 제약 조건, 의존성, 위험 등급이 기록된다. 자동 분석 도구 아거스(Argus)는 소스 코드와 프롬프트, 설정, 의존성, 외부에 노출된 엔드포인트, 도구 호출 경로를 검사해 보안 취약점을 찾는다. 에이전트가 쓰는 모델 컨텍스트 프로토콜(MCP) 서버와 도구에도 같은 절차를 적용한다.1
실행 단계의 핵심은 ‘행동 권한 부여(behavioral authorization)’다. AI 레지스트리가 정책과 의도, 제약 조건을 관리하면 ‘AI 가드(AI Guards)’가 대화와 실행 예정 작업을 정책에 비춰 평가한다. ‘에이전트 가드(Agent Guard)’ 런타임 훅은 도구 호출 같은 주요 지점에서 AI 가드의 판정을 요청하고, 허용된 작업만 진행시킨다. 즉 “누가 자원에 접근할 수 있는가”를 넘어 “이 요청과 상황에서 이 행동을 해도 되는가”를 검사하는 구조다.1
배포 뒤에는 ‘지속적 보증(Continuous Assurance)’이 이어진다. 통합 실행 추적 기록이 에이전트 행동과 도구 호출, 보안 판단을 하나로 연결한다. 저장된 상호작용은 정책이나 가드레일을 바꿀 때 다시 실행해 새 정책의 효과를 평가할 수 있다.1
정밀한 통제의 비용
실제 운영에서는 정책이 지나치게 엄격해 정상 작업을 막거나, 반대로 느슨해 보호에 실패할 수 있다. 런타임 지연과 개발자의 설정 부담도 줄여야 한다. 우버는 범용 임계값보다 에이전트별 의도와 제약 조건을 명시하는 방식이 더 정확했다고 설명했다.1
다만 이 방식은 워크플로가 늘어날수록 정책 설계 비용도 함께 커진다. 유엔 정보기술 담당자 트리스탄 G.는 가장 강력한 통제가 결국 명시적 제약에 기반한 최소 권한 원칙이라며, 실행 훅을 삽입할 수 없는 외부 업체나 서비스형 소프트웨어(SaaS) 에이전트에 어떻게 적용할지는 미해결 문제라고 지적했다. AI 아키텍트 프라틱 다나베도 에이전트별 통제가 효과적인 대신 유연성을 희생한다고 평가했다.1
Footnotes
읽기 목록은 이 브라우저에 저장됩니다.
출처
이 글은 위 출처를 근거로 자동 생성된 뒤 발행됐습니다. 원문을 함께 확인해 주세요. 교차 보도 없이 단독 출처로 작성됐습니다.