스니크, AI 보안 자동화 ‘Evo’ 공개
최근 30일 조회수 — 좋아요 —핵심 요약
여러 AI 에이전트가 취약점 탐지부터 수정·검증까지 수행하며 자체 벤치마크에서 병합 가능 수정률 90%를 기록했다.
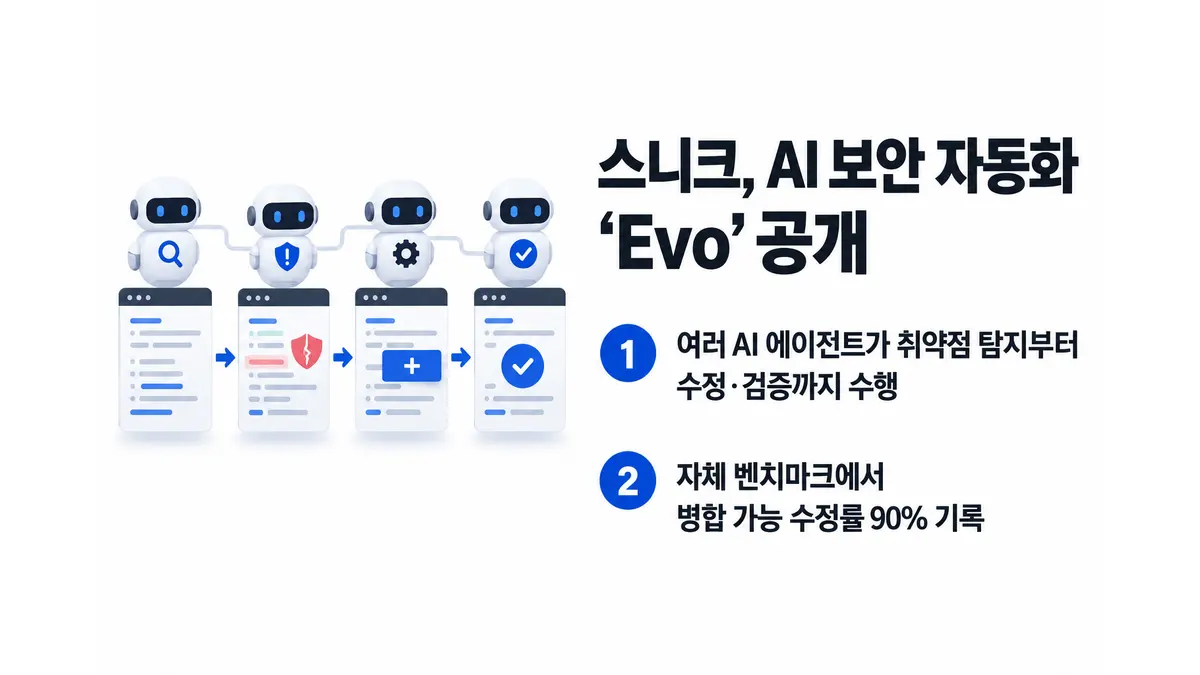
스니크(Snyk)가 10월 15일 AI 코딩 속도에 맞춰 애플리케이션 보안 업무를 자동화하는 ‘에보 에이전틱 앱섹(Evo Agentic AppSec)’을 발표했다. 여러 보안 에이전트가 위협 평가부터 취약점 탐지·우선순위 지정·수정·검증까지 이어서 수행하고, 보안팀은 차단 정책과 최종 판단을 맡는 구조다.1
스니크가 내세운 문제는 기존의 풀 리퀘스트(PR) 검사만으로 AI 개발 환경을 감당하기 어렵다는 점이다. 회사에 따르면 현재 AI 모델이 만든 코드는 사람이 작성한 코드보다 줄당 취약점이 몇 배 많으며, 특히 패턴 기반 스캐너가 찾기 어려운 비즈니스 로직과 접근 제어, 인증 영역에서 결함이 발생한다. 스니크 자체 데이터에서는 2026년 10월 기준 취약점 하나를 고칠 때 약 8개가 새로 유입됐다.1
오픈소스 공급망도 검사 시점을 앞당겨야 하는 이유다. 스니크는 악성 패키지가 오픈소스 제로데이의 대부분을 차지하며, 2026년 알려진 대형 공격만 20건이 넘는다고 밝혔다. 악성 패키지는 PR이나 지속적 통합(CI) 검사가 시작되기 전 설치 과정에서 자격 증명을 훔칠 수 있고, 코딩 에이전트가 안전성을 판단하지 않은 채 이를 추가할 가능성도 있다.1
이에 Evo Agentic AppSec는 보안을 세 구간에 배치한다. 코딩 과정에서 문제와 악성 패키지를 막고, CI에서는 코드가 바뀔 때마다 빠른 결정론적 검사를 수행하며, 배포된 애플리케이션은 정기적으로 전체 맥락과 비즈니스 로직까지 분석한다. 이미 쌓인 취약점도 우선순위를 정해 수정안을 만들고, 별도의 결정론적 엔진으로 수정 결과를 검증한다. 생성 모델의 판단만으로 패치를 승인하지 않는다는 뜻이다.1
성능 근거로는 실제 의존성 업그레이드를 다룬 스니크의 ‘VulnBump’ 벤치마크가 제시됐다. Evo Remediation Agent는 취약점을 없애면서 프로젝트 빌드도 유지하는 ‘병합 가능한 수정’을 90% 만들었다. 같은 모델을 스니크의 보안 맥락 없이 사용했을 때의 59.6%보다 30.4%포인트 높다. 이 맥락에는 도달 가능성, 악용 가능성, 변경 시 파손 위험, 과거 수정 결과 등이 포함된다.1
다만 이 수치는 스니크가 만든 자체 벤치마크와 회사 발표에 근거한다. 제공된 자료에는 외부 평가 결과나 적용 비용, 오탐률, 지원 환경별 성능은 제시되지 않았다. 따라서 실제 조직에서 검토 부담과 취약점 적체를 얼마나 줄이는지는 운영 사례를 통해 따로 확인해야 한다.
Footnotes
읽기 목록은 이 브라우저에 저장됩니다.
출처
- Agentic AppSec for AI-Speed Development | Snyk — Snyk Blog
이 글은 위 출처를 근거로 자동 생성된 뒤 발행됐습니다. 원문을 함께 확인해 주세요. 교차 보도 없이 단독 출처로 작성됐습니다.