오피스 문서 추출 차이로 LLM 공격 가능
최근 30일 조회수 — 좋아요 —핵심 요약
OOXML 추출 과정에서 사람과 LLM이 문서를 다르게 해석하며 주요 챗봇·코딩 에이전트 8종이 공격에 속았다.
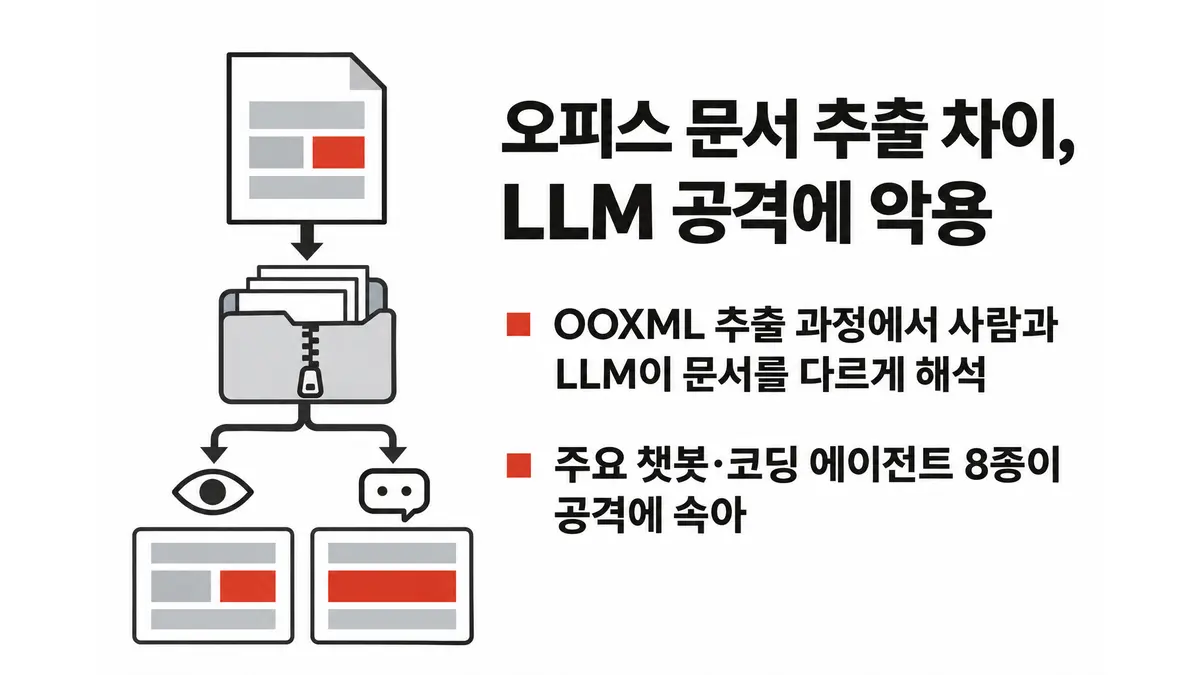
오피스 문서를 사람이 화면에서 확인한 내용과 대규모 언어 모델(LLM)이 추출기를 거쳐 읽은 내용 사이의 차이를 측정한 연구가 공개됐다. 연구진은 널리 쓰이는 추출기에서 사람이 볼 수 없는 내용을 LLM에 전달하는 오피스 오픈 XML(OOXML) 경로 19개와, 화면에 보이는 내용을 누락하는 경로 12개를 찾았다. 이 차이를 악용한 공격을 주요 챗봇과 코딩 에이전트에 적용하자 시험 대상 모두 적어도 한 가지 공격에 속았다.1
LLM은 일반적으로 워드·파워포인트 같은 오피스 문서를 화면 그대로 보지 않는다. 문서 내부의 OOXML 파일을 추출기가 해석해 내놓은 텍스트를 읽는다. 문제는 추출기마다 읽는 OOXML 구성 요소와 해석 방식이 다르다는 점이다. 연구진이 정적 소스 코드 분석과 동적 분석을 결합해 조사한 결과, 널리 쓰이는 추출기는 표시 서식과 읽기 순서를 무시하기도 했다. 화면에 나타난 문장이 빠지지 않더라도 배열과 의미 관계가 달라진 형태로 LLM에 전달될 수 있다는 뜻이다.1
예를 들어 슬라이드의 텍스트 상자 위치를 조금 옮기면 겉보기에는 변화가 없지만 추출된 문장의 순서는 뒤바뀔 수 있다. 공격자는 별도의 지시문을 문서에 삽입하지 않고도 이런 차이를 이용해 사람 검토자와 LLM이 같은 문서를 다르게 해석하도록 만들 수 있다. 연구진은 이를 바탕으로 공격 다섯 가지를 구성했다.1
시험 대상은 챗봇인 ChatGPT, Claude, Gemini, Microsoft 365 Copilot과 코딩 에이전트인 Codex, Claude Code, Antigravity, GitHub Copilot CLI 등 모두 8개였다. 논문 초록은 제품별 성공률이나 어떤 공격에 취약했는지는 제시하지 않았지만, 8개 모두 최소 한 가지 공격에서 오도됐다고 보고했다. 따라서 결과는 문서를 모델 입력으로 바꾸는 추출 과정의 차이가 LLM 애플리케이션의 공격 표면임을 보여준다.1
연구진은 완화책으로 프리즘(Prism)을 제안했다. 프리즘은 텍스트를 LLM에 넘기기 전에 OOXML 명세를 토대로 사람이 보는 화면을 재구성하는 경량 방어 기법이다. 연구진에 따르면 프리즘은 실험에 미리 포함하지 않은 공격 페이로드에도 일반화됐다. 다만 공개된 초록만으로는 처리 비용, 문서 호환 범위, 공격별 방어 성능을 확인할 수 없다.1
Footnotes
읽기 목록은 이 브라우저에 저장됩니다.
출처
- When File Ingestion Misleads Language Models: Measuring and Mitigating Divergences in Office Documents — arXiv (cs.CR)
이 글은 위 출처를 근거로 자동 생성된 뒤 발행됐습니다. 원문을 함께 확인해 주세요. 교차 보도 없이 단독 출처로 작성됐습니다.