bee-js·Swarm Desktop 공급망 공격
최근 30일 조회수 — 좋아요 —핵심 요약
탈취된 CI 자격 증명으로 배포된 악성 버전이 지갑 키를 훔치고 운영체제에 백도어를 설치했다.
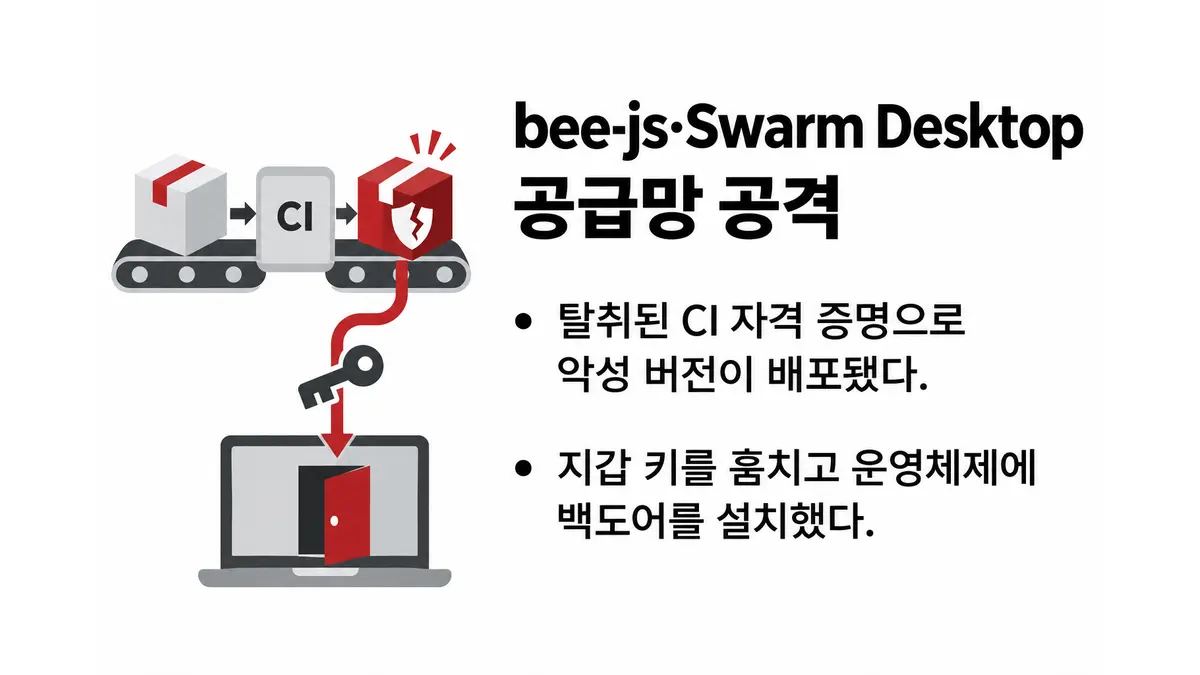
이더스피어(Ethersphere)의 릴리스 자동화가 탈취된 CI 자격 증명으로 뚫리면서, 스웜(Swarm) 분산형 저장망 도구인 bee-js 13.3.0과 Swarm Desktop 0.56.2가 악성코드를 유포했다. 두 버전은 노드 지갑의 개인 키와 이를 푸는 저장 비밀번호를 빼내고, 윈도·맥OS·리눅스에 백도어를 설치하도록 만들어졌다. 이더스피어는 악성 릴리스를 내렸지만, 이미 유출된 키나 설치된 백도어까지 되돌리지는 못한다.1
bee-js는 Swarm Desktop과 명령줄 도구 swarm-cli가 사용하는 자바스크립트 라이브러리다. 악성 버전은 11월 9일 00시 09분부터 01시 25분(UTC)까지 약 75분간 npm 최신판으로 노출됐다. 설치 뒤 실행되는 postinstall 스크립트에 악성 코드가 들어 있어, 라이브러리를 실제로 불러오지 않아도 npm 설치 스크립트가 켜져 있으면 작동했다. swarm-cli, bee-dashboard, Swarm Desktop 소스의 의존성 범위에도 13.3.0이 포함돼 이 시간대의 신규 설치가 영향을 받을 수 있었다.1
Swarm Desktop 0.56.2는 00시 36분께 깃허브에 게시된 뒤 약 8시간 30분 만에 철회됐다. 공급망 보안업체 소켓(Socket)의 분석에 따르면 내장 업데이트 기능은 약 10분 안에 윈도 x64 PC와 애플 실리콘 맥에 이 버전을 제시할 수 있었다. 인텔 맥에는 배포되지 않았고 리눅스판은 자동 업데이트되지 않는다. 확인된 내려받기는 bee-js가 약 10회, Swarm Desktop이 08시 27분 기준 65회였으나 보안 스캐너·미러·연구자도 포함돼 실제 감염 대수는 확인되지 않았다. 당시 자금 탈취 신고도 없었다.1
이더스피어는 bee-js 최신판을 13.2.0으로 되돌리고, Swarm Desktop 0.56.1과 같은 코드에 새 Developer ID 인증서로 서명한 0.56.3을 배포했다. 다만 깃허브 권고는 13.3.0이 설치되거나 실행된 컴퓨터를 “완전히 침해된” 것으로 간주하라고 안내한다. 사용자는 잠금 파일·캐시·사내 레지스트리·CI 로그에서 해당 버전을 찾고, 깨끗한 컴퓨터에서 접근 가능한 비밀번호·토큰·키를 모두 교체해야 한다. Swarm Desktop 사용자는 bee-desktop.log에서 Bee Desktop version: 0.56.2 (production) 기록을 확인해야 하며, 리눅스 패키지는 직접 교체해야 한다.1
Footnotes
읽기 목록은 이 브라우저에 저장됩니다.
출처
- Hackers Compromise Ethersphere's bee-js and Swarm Desktop to Deliver Wallet-Stealing Malware — The Hacker News
이 글은 위 출처를 근거로 자동 생성된 뒤 발행됐습니다. 원문을 함께 확인해 주세요. 교차 보도 없이 단독 출처로 작성됐습니다.